一键登录 更安全快捷
获取验证码
密码登录
验证码登录
登录
 0
收藏
上周在把一个 VCF 离线仓库拷到内网的时候,同事拿着一个 .tgz 问我:这文件从公网拖下来、又经过两跳 U 盘,怎么确认它没坏、也没被人换过?VCF Installer 和 VCFDT 平时是自动校验的,但一旦离开那条通道(比如人工从门户下载、或者接手别人给的离线包),那道自动校验就不存在了。这篇把 William Lam 那篇 Quick Tip 讲的手动校验流程完整写一遍:校验值从哪来、怎么算、怎么比,以及怎么连清单文件本身的签名一起验证。
有VMware全系列产品官方资源和定制版资源需求的可以移步:
VCF 的每个二进制发布出来时,文件名、大小和校验值都会被写进 VCF 的清单文件里,核心就是 productVersionCatalog.json(简称 PVC)以及它对应的签名文件 productVersionCatalog.sig。这两个文件是整个下载链的可信起点。
平时你不用管它们,因为链路是自动的:用 VCF Download Tool(VCFDT)把二进制拉到本地离线仓库,或者让 VCF Installer 直接连 Broadcom 下载门户,清单文件都会被自动调用来比对校验值。作用很实在——挡住下载损坏,更要挡住被动过手脚的软件被部署进去。
用 VCFDT 的话,它会在仓库根下自动铺出一套 /PROD/COMP 的目录结构,按组件分文件夹。下面是 9.1.1 环境里 tree . 的真实输出(图 1):
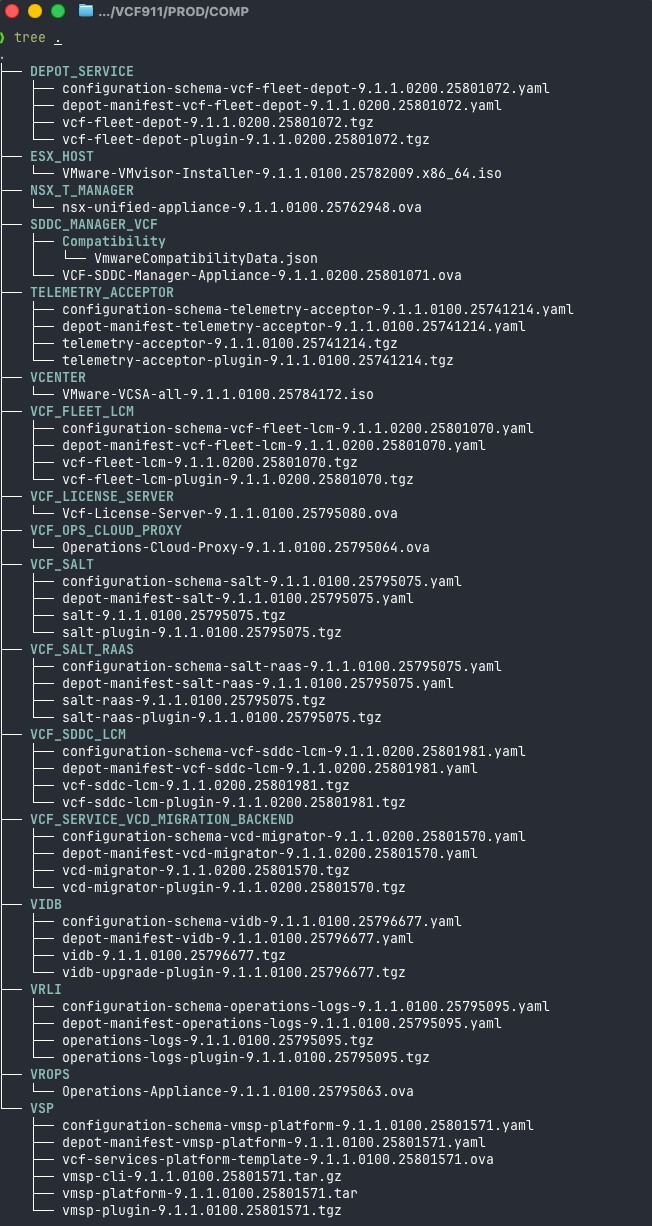
图 1:VCFDT 在 /PROD/COMP 下自动建出的目录结构,tree . 的输出:按组件分目录(DEPOT_SERVICE、ESX_HOST、NSX_T_MANAGER、SDDC_MANAGER_VCF、TELEMETRY_ACCEPTOR、VCENTER、VCF_FLEET_LCM、VCF_LICENSE_SERVER、VCF_OPS_CLOUD_PROXY、VCF_SALT、VCF_SALT_RAAS、VCF_SDDC_LCM、VCF_SERVICE_VCD_MIGRATION_BACKEND、VIDB、VRLI、VROPS、VSP),每个目录下放着 9.1.1.0100 / 9.1.1.0200 对应的 tgz、yaml、iso、ova
从这份结构里能看出几件事:组件是按名字分目录的(DEPOT_SERVICE、ESX_HOST、NSX_T_MANAGER、SDDC_MANAGER_VCF、TELEMETRY_ACCEPTOR、VCENTER、VCF_FLEET_LCM、VCF_LICENSE_SERVER、VCF_OPS_CLOUD_PROXY、VCF_SALT、VCF_SALT_RAAS、VCF_SDDC_LCM、VCF_SERVICE_VCD_MIGRATION_BACKEND、VIDB、VRLI、VROPS、VSP);每个目录里放的是该组件的交付物,tgz 是组件包、yaml 是清单与配置 schema、iso 是 ESX 与 VCSA 的安装介质、ova 是各 appliance;文件名里都嵌着版本号和 build 号,比如 VMware-VCSA-all-9.1.1.0100.25784172.iso。校验的时候,你要比对的就是这些具体文件。
清单文件的位置是 /PROD/metadata/productVersionCatalog/v1/productVersionCatalog.json。它是 JSON,按文件名搜就能定位到对应条目,里面存的是 SHA256 哈希。
图 2 是 vcf-fleet-depot 这个组件的段落,结构值得记住:productVersion 是 9.1.1.0200.25801072,releaseDate 是 2026-10-08T08:27:35Z,下面 artifacts → bundles → binaries 是个数组,每个元素对应一个文件,字段是 fileName、checksum、size 和 metadata.tag。
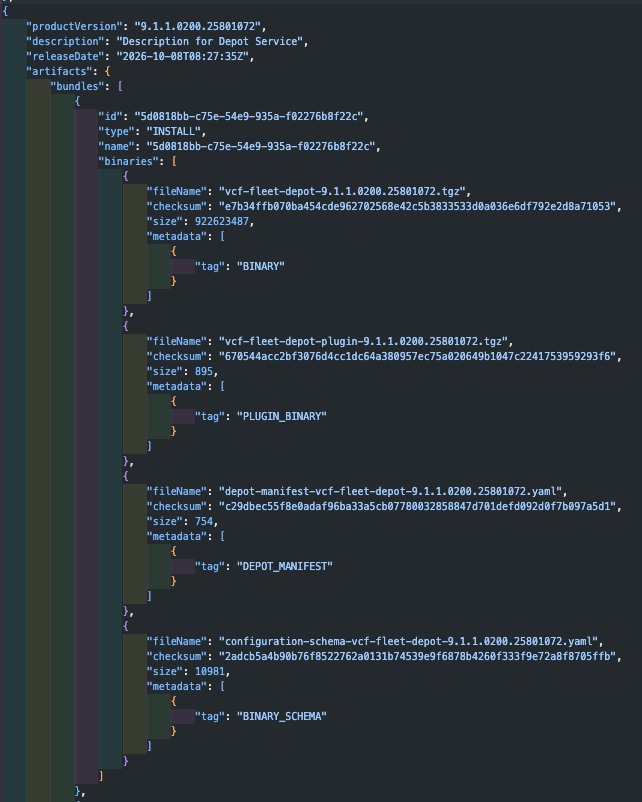
图 2:productVersionCatalog.json 里 Depot Service 那一段。productVersion 为 9.1.1.0200.25801072,releaseDate 为 2026-10-08T08:27:35Z;artifacts.bundles[].binaries[] 下列出每个文件的 fileName、checksum、size 与 metadata.tag(BINARY / PLUGIN_BINARY / DEPOT_MANIFEST / BINARY_SCHEMA)
拿这个组件举例,四个文件的校验值分别是:
vcf-fleet-depot-9.1.1.0200.25801072.tgz(BINARY,922623487 字节)的 checksum 是 e7b34ffb070ba454cde962702568e42c5b383533d0a036e6df792e2d8a71053。
vcf-fleet-depot-plugin-9.1.1.0200.25801072.tgz(PLUGIN_BINARY,895 字节)是 670544acc2bf3076d4cc1dc64a380957ec75a020649b1047c2241753959293f6。
depot-manifest-vcf-fleet-depot-9.1.1.0200.25801072.yaml(DEPOT_MANIFEST,754 字节)是 c29dbec55f8e0adaf96ba33a5cb07780032858847d701defd092d0f7b097a5d1。
configuration-schema-vcf-fleet-depot-9.1.1.0200.25801072.yaml(BINARY_SCHEMA,10981 字节)是 2a2dcb5a4b90b76f8522762a0131b74539e9f678b4260f333f9e72a8f8705ffb。
metadata.tag 这个字段别忽略,它区分文件角色:BINARY 是真正要部署的载荷,PLUGIN_BINARY 是插件,MANIFEST 是给下载工具读的清单,SCHEMA 是配置结构定义。校验时四个都该核,但日常最容易出问题、也最该核的是体积占大头的那个 BINARY。
算哈希用的都是系统自带工具:macOS 或 Linux 上用 sha256sum,Windows 上用 PowerShell 的 Get-FileHash,把文件路径给它就行。算出来的值跟 PVC 里的 checksum 一比,相同即通过。
两种系统的写法:
# Linux / macOS(sha256sum 在某些发行版或 macOS 自带环境里可能没有,可用 shasum -a 256 代替)
sha256sum vcf-fleet-depot-9.1.1.0200.25801072.tgz

# macOS 自带的 shasum 写法
shasum -a 256 vcf-fleet-depot-9.1.1.0200.25801072.tgz
Windows 上则是:
# PowerShell,路径按实际替换
Get-FileHash -Algorithm SHA256 -Path .\vcf-fleet-depot-9.1.1.0200.25801072.tgz
图 3 是 macOS 上的实际输出。sha256 算出来是 e7b34ffb070ba454cde962702568e42c5b383533d0a036e6df792e2d8a71053,跟图 2 里 PVC 记录的完全一致;顺手用 ls -l 看一眼大小,922623487 字节,也对得上 size 字段。
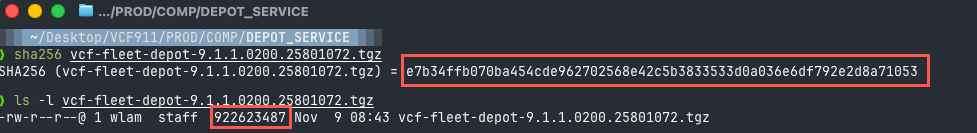
图 3:macOS 终端里对同一个文件算哈希并看大小。sha256 输出 e7b34ffb…a71053,ls -l 显示字节数 922623487,与图 2 里 size 字段一致
这里有个实践上的建议:光比哈希还不够直观,大小也要比。哈希不一致可能只是文件没下完整,而大小一致但哈希不一致,那才需要警惕内容被动过。两个都对上,基本可以放心。
如果你手上没有 PVC 副本——比如这些文件是从别处拷来的、没经过 VCFDT——那就去 Broadcom 支持门户找。在 Software Depot 页里按「VMware Cloud Foundation」产品搜,选对应版本,文件列表里就有校验值。PVC 本来就是 VCFDT 下载时自动带下来的,没有走那条路自然也就没有。
图 4 是门户 9.1.1.0200 这一版的 Software Depot:表头是 File Name、Release Date、Last Updated、SHA2、MD5,行里能看到同样的四个 Depot 文件,SHA2 那一列的值跟 PVC 里一字不差,MD5 另给了一栏。
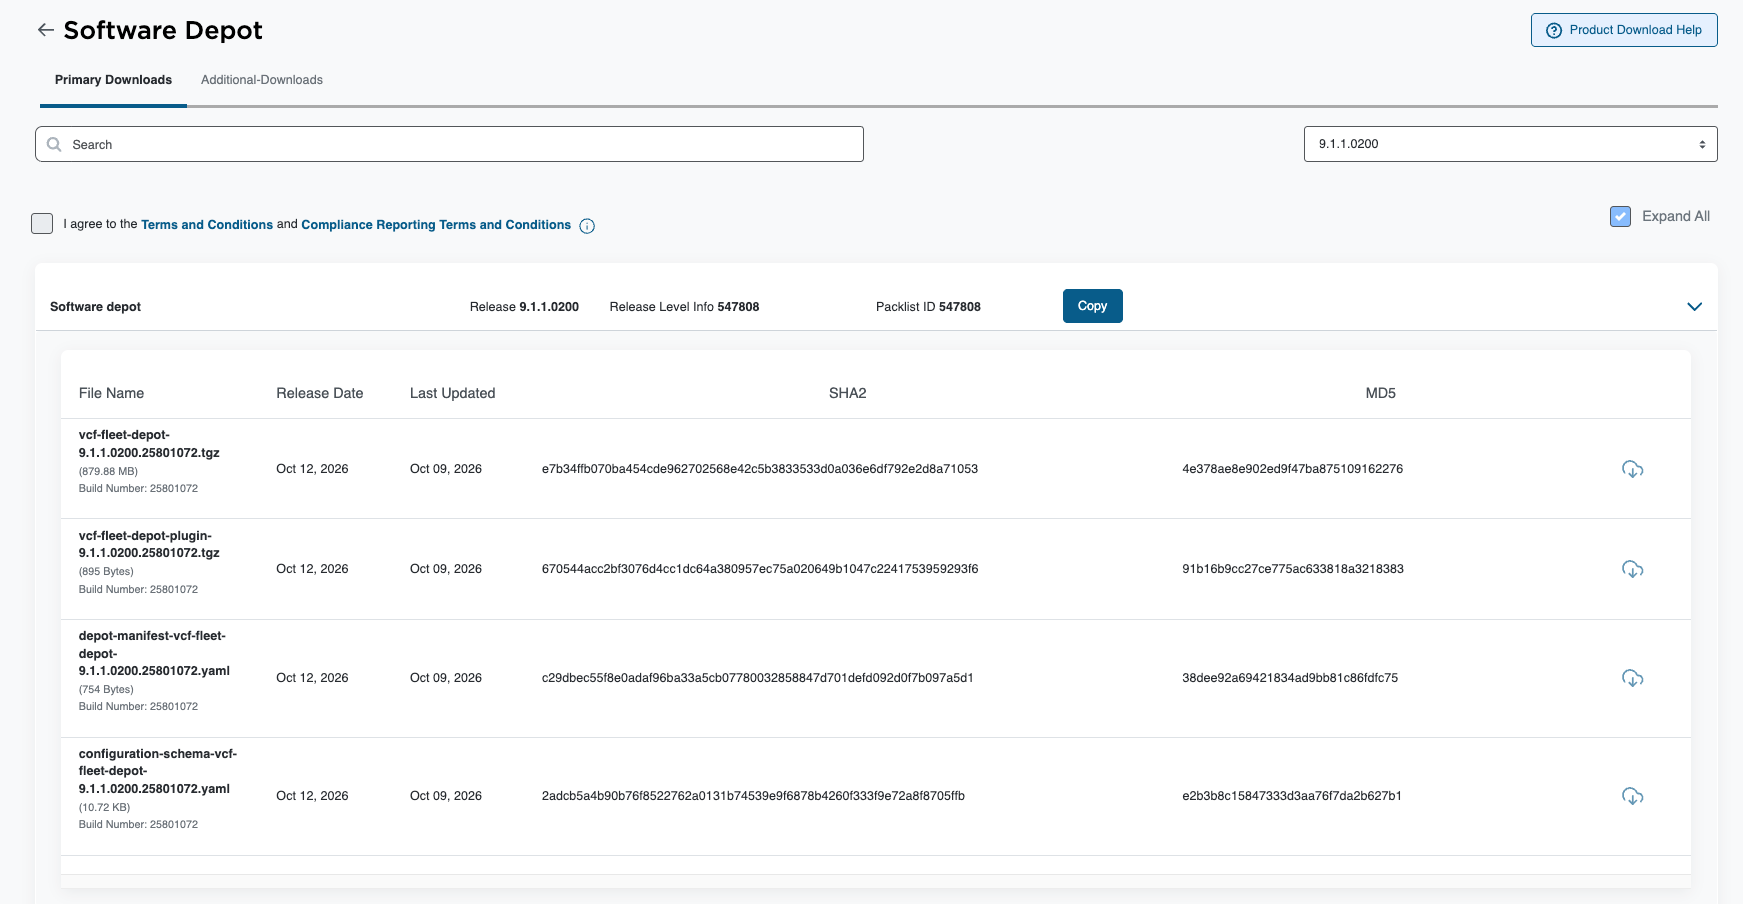
图 4:Broadcom 支持门户的 Software Depot 页,版本选 9.1.1.0200,表格列是 File Name / Release Date / Last Updated / SHA2 / MD5,四个 Depot 文件的 SHA2 值与 PVC 里完全一致,MD5 值另列一栏
几点值得注意。门户上的列名叫 SHA2,指的就是 SHA-256,不是另一种算法;它还额外给了 MD5 一栏,MD5 只能用来快速排除明显损坏,别拿它当安全校验,两者冲突时以 SHA256 为准。另外门户上文件的体积是按 MB/KB 显示的(比如 879.88 MB、895 Bytes、10.72 KB),跟 PVC 里的字节数单位不同,换算一下再比:PVC 里的 922623487 字节约等于 879.88 MiB,能对上。
前面做的都是「文件与清单是否一致」。但清单本身要是被改过呢?所以还有一层:用 productVersionCatalog.sig 验证 productVersionCatalog.json 的签名。这一步做完,链条才算闭环——从签名文件出发,证明清单可信;再从清单出发,证明每个二进制可信。
验证只需要三条命令:先从签名文件里把公钥取出来,再把签名文件里那串十六进制转成二进制,最后用 openssl 做校验。
# 提取公钥
openssl x509 -in productVersionCatalog.sig -pubkey -noout > pubkey.pem

# 把原始十六进制转成二进制
awk -F'= ' '/^SHA256/{print $2}' productVersionCatalog.sig | xxd -r -p > signature.bin

# 验证
openssl dgst -sha256 -verify pubkey.pem -signature signature.bin productVersionCatalog.json判断标准很简单:最后那条 verify 命令没有任何输出,就等于签名匹配。
顺便说一下这三行在干什么。头一行把 .sig 当证书来读,导出其中的公钥——签名文件是「证书 + 哈希」合在一起的写法,所以能这么用。接下来那行按 SHA256= 这个前缀把等号后面的十六进制串取出来,xxd -r -p 是十六进制还原成二进制,得到原始签名字节。末一行让 openssl 用公钥对 productVersionCatalog.json 做 SHA256 校验。awk 和 xxd 在 macOS 与主流 Linux 都有,Windows 上如果没装,可以先在 WSL 里跑。
以为离线仓库就不需要校验。恰恰相反,离开了自动校验通道,人工这一遍是唯一的保障。离线仓库搬一次就跨一次信任边界。
只核了大文件。PLUGIN_BINARY 只有 895 字节,但它同样参与部署;SCHEMA 定义配置结构,被改过会直接影响部署行为。四个 tag 各有各的用途,该核就都核。
拿 MD5 当安全校验。门户虽然给了 MD5,但它只适合排除传输损坏,构造碰撞的成本早就很低了。
单位没换算就得出「对不上」的结论。门户按 MB/KB 显示,PVC 是字节,921 MiB 和 922623487 字节是一回事,别当成两个不同的文件。
verify 没输出却以为命令没执行。openssl 校验通过时本来就是静默的,只有失败才会打印 Verified Failure。想确认它真跑了,可以故意改一个字符再验一次,能看到失败输出。
整套流程其实就是两层比对:清单证明文件(PVC 里的 checksum / size 对比你自己算的哈希),签名证明清单(openssl 校验 PVC 与其 sig)。VCFDT 和 VCF Installer 平时把这两层自动做掉了,一旦人工经手,就照着这篇补一遍。三步命令都不长,放到变更单的验收环节里也就几分钟。