一键登录 更安全快捷
获取验证码
密码登录
验证码登录
登录
 0
收藏
先说结论:ELM(增强型链接模式)已经进入退役倒计时,vCenter 9.0 起被标为弃用,未来某个版本直接移除;替代它的 vCenter Linking 不是 VCF 专属,买了 vSphere Foundation(VVF)的环境一样能用。这篇把 William Lam 在自家实验室跑的那一遍完整翻成中文——从授权确认、建组、到登录看两边的清单,并把官方文档里 ELM 与 Linking 的能力差异、几个必须提前知道的前置条件一并摊开,看完不用再翻原文。
有VMware全系列产品官方资源和定制版资源需求的可以移步:
vCenter Linking 是 VCF 9.0 引入的能力,官方定位就是 ELM 的替代品。它做的事只有一件:把若干台 vCenter 组成一个组,然后在任意一台的 vSphere Client 里,用一次登录看到并管理组内所有 vCenter 的清单。
VCF 9.0 的发行说明把话说得很直:vCenter 9.0 起 ELM 已弃用,会在未来版本移除;9.0 之所以还支持,只是为了让人把手上的老环境平滑升上来。官方给出的替代路径,就是 VCF Operations 里的分组能力。所以「要不要换」其实没什么选择空间——你现在不换,等到升级到移除 ELM 的版本时还是得换,那时候就成了集中还债。
这里需要提前说清一件事:ELM 拆出来的那些子能力,包括 License 同步、Tag 同步、角色与全局权限同步,不会自动跟到 Linking 上。官方文档在讲 Linking 的前置条件时明确写过:ELM 提供的角色、Tag、全局权限跨 vCenter 同步,在基于 VCF Operations 的 vCenter Linking 里不提供。所以换过去之前,要先想清楚这几项谁来承接。
关于 vCenter Linking,早期讨论几乎都集中在完整版 VCF 部署上,于是留下一个很常见的误解:只有买了 VCF 才用得上。实际上它是 VCF Operations 的核心能力,VVF 与 VCF 两层授权都覆盖,也就是说只买了 vSphere Foundation、没上 VCF Management Services 的环境照样能开。
作者平时只跑一套 VCF Fleet,用不上链接功能。为了验证「到底有多简单」,他专门搭了个最小环境:两台 vCenter(vc02、vc03),外加一套 VCF Operations 与 License Server 9.1.1,授权打的是 VVF,部署时走的是「不部署 VCF Management Services」的那条路径。这个细节值得单独点出来——链接的「大脑」在 VCF Operations,不在 vCenter 本身。已经有一套 VCF Operations 在收数的环境,加这个功能近乎零成本;反过来,一台孤立的 vCenter 加几台主机,即使版本够 9.x,也没有地方去建这个组。
原文列了三条,我把实测里真正会卡人的那条也补上,按顺序写。
版本与数量。vCenter Server 9.0 或 9.1 及以上,最少 2 台,每组上限 15 台。这个 15 是 Config Max 里的硬上限,不是建议值;准备按业务线切五个组的时候,先把归属算清楚。
必须有统一的外部身份源。协议用 SAML2 或 OIDC。两条路径不一样:VCF 部署要在 VCF Single Sign-On 里配好同一个 IdP;VVF 部署则要逐台给 vCenter 配同一个 IdP。支持哪些协议,官方有专门一页 SSO 协议说明。
正向与反向 DNS 必须互通。这条原文没写进前提,却是官方文档里明确列出的硬要求。实验室里用 hosts 文件凑出来的名字,往往只有单向能解析,建组时会在某一台报错。文档里的说法是:组内每台 vCenter 都必须能解析到所有其他成员。
被链接的 vCenter 不能已经在 ELM ring 里。这条最容易漏,因为老环境升级上来通常正处在 ELM 环中。要先解除 ELM(cmsso-util break-elm),才能把它加进链接组。向导里也把「不属于 ELM ring」直接写成了入选条件,不满足就进不了 Compatible 列表。
作者用 Keycloak 当 IdP。Keycloak 不支持 SCIM,所以他得先手动把 IdP 用户发布到 vCenter,才能给这个用户授 vSphere 权限——这个坑值得单独记住,因为它最容易让人以为「功能坏了」:链接建成了,登录进去却什么都看不到。
两台 vCenter 部署完成,VCF Operations 与 License Server 9.1.1 一并就位,授权打的是 VVF。图 1 是 Manage → Licensing → Licenses and Registration 页。
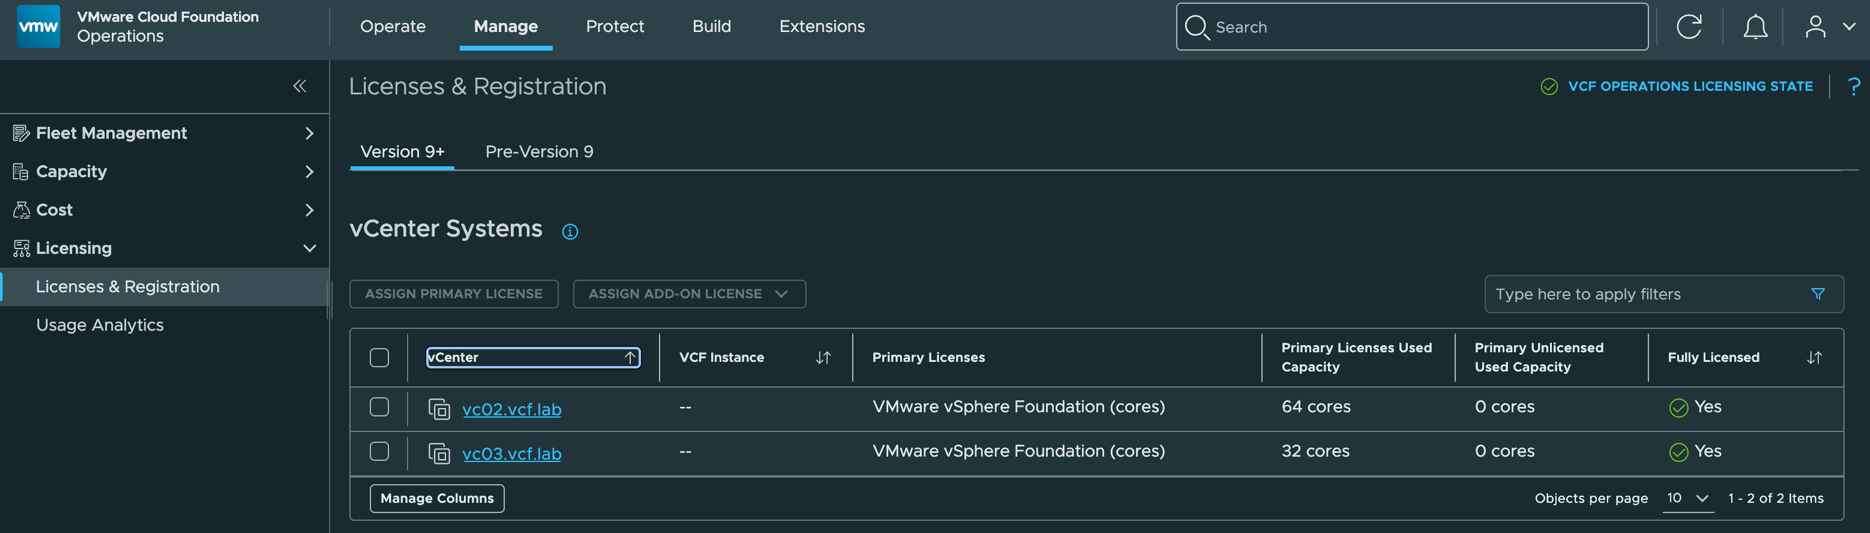
图 1:VCF Operations 的 Licenses and Registration 页,vc02.vcf.lab 与 vc03.vcf.lab 的主许可证列均为 VMware vSphere Foundation (cores),64 核与 32 核,未授权容量 0,Fully Licensed 为 Yes
这张图信息量不小:两台 vCenter 的主许可证列写的都是 VMware vSphere Foundation (cores),已用 64 核与 32 核,未授权容量都是 0,Fully Licensed 一列全是 Yes。换句话说,链接功能本身不需要额外许可——它跟着 VVF/VCF 的授权走,只要确认两台的授权都已正确落位,不必因为这个功能去追加采购。
登录 VCF Operations,进 Administration → Configurations → vCenter Linking,建一个 vCenter Group,把要参与链接的 vCenter 勾进去。官方文档给的路径是顶部 Operate 菜单进 Administration 再展开;界面版本不同措辞略有差异,认准 Configurations 里的 vCenter Linking 这一项即可。
建组要走三步:Group Details → vCenter Instances → Ready to complete。图 2 是第 2 步。
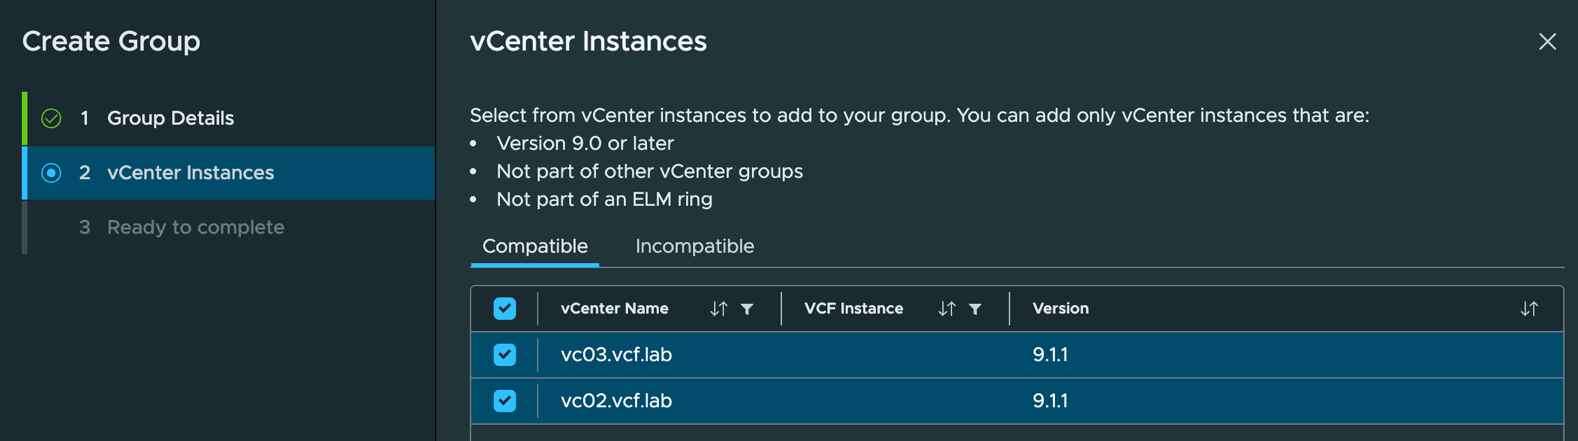
图 2:Create Group 向导第 2 步 vCenter Instances,勾选 vc03.vcf.lab 与 vc02.vcf.lab(版本 9.1.1);入选条件为 9.0 或更高、不属于其他 vCenter Group、不属于 ELM 环
右侧只让选三类条件都满足的实例:9.0 或更高版本、不属于其他 vCenter Group、不属于 ELM ring。列表里 vc03 与 vc02 都被勾上,版本都是 9.1.1;VCF Instance 一列为空,因为这是 VVF 环境,不隶属于任何 VCF 实例。不满足条件的实例会落到 Incompatible 页签,建组前值得点进去看一眼,能省掉「为什么我另一台没出现」的困惑。
这一步有个必须记住的点:不用配 IdP 也能把组建出来,但建完之后你什么清单都看不到——必须等 IdP 配好,并且用一个在两台 vCenter 里都有权限的账号登录,组内的对象才会显示。很多人就是在这里误判成「链接失败」。
建完之后,每台 vCenter 的任务列表里都会出现一条「链接已启用」的任务,这算是相当直观的成功信号,比在 VCF Operations 里反复刷新状态可靠。图 3 是回到配置页看到的结果。
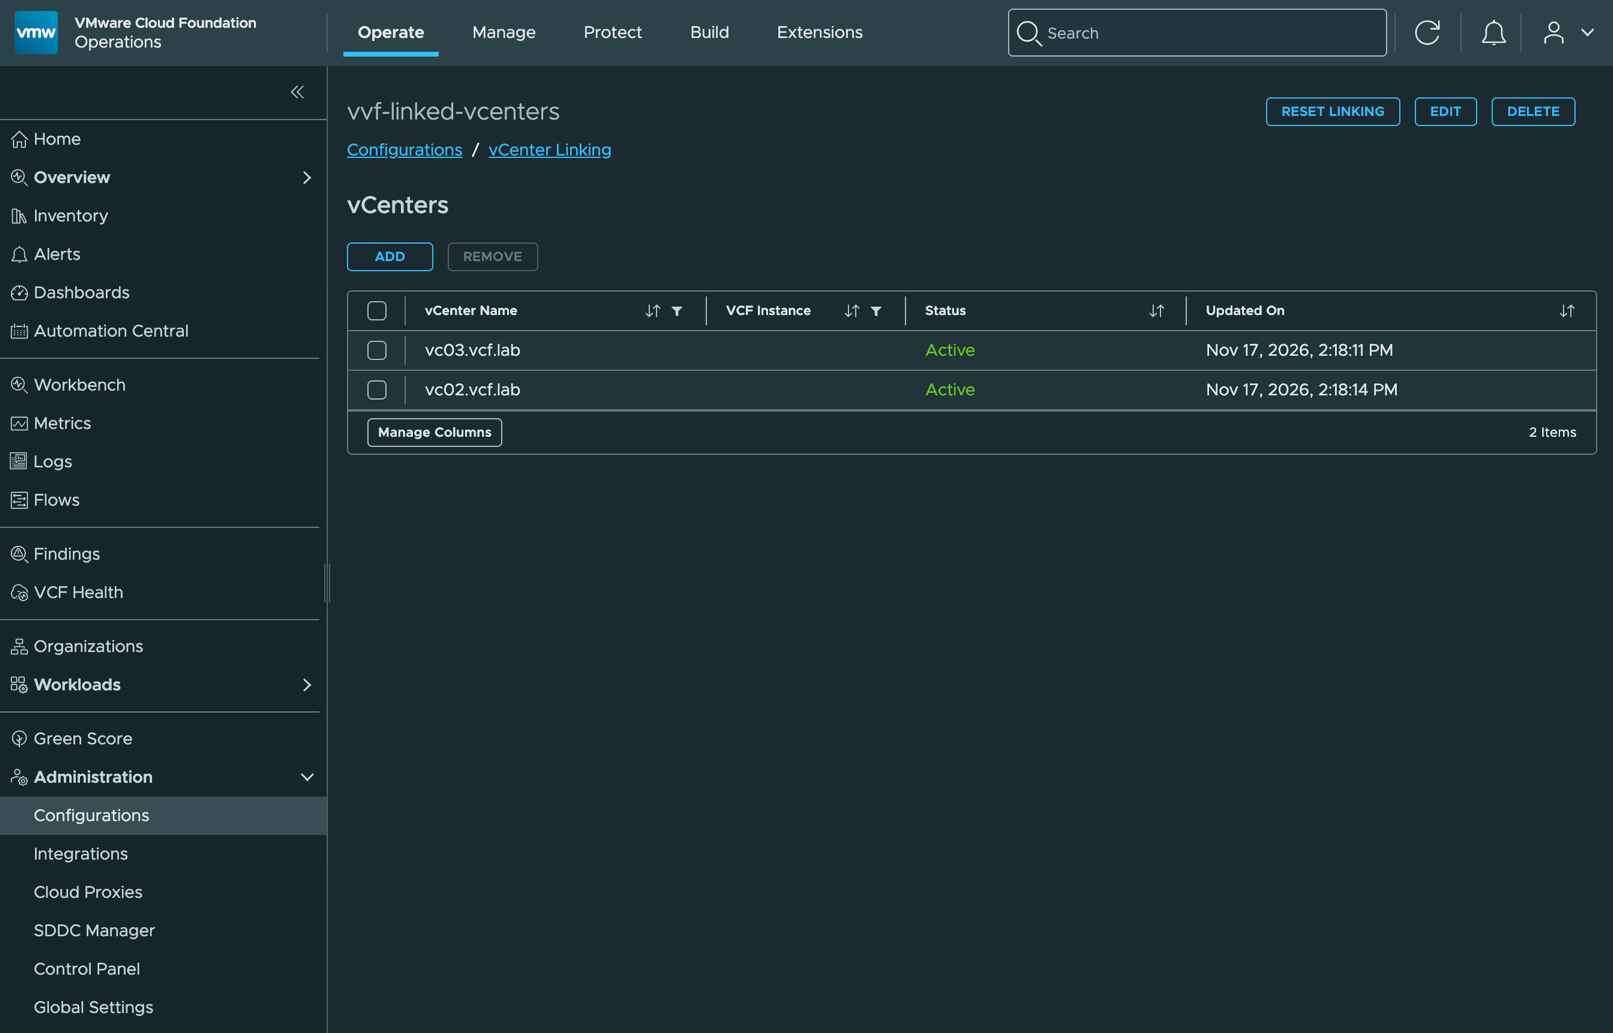
图 3:vCenter Linking 配置页,组名 vvf-linked-vcenters,两台 vCenter 的 Status 均为 Active,Updated On 分别为 Nov 17, 2026, 2:18:11 PM 与 2:18:14 PM
组名 vvf-linked-vcenters,两台 vCenter 的 Status 都是 Active,Updated On 分别是 Nov 17, 2026, 2:18:11 PM 与 2:18:14 PM,相差 3 秒。页面右上角还有 RESET LINKING、EDIT、DELETE 三个动作,配错了可以重置或删组重来。
官方文档在这条路径上写得比原文细,有几条值得记住:VCF Operations 里除了 Manage 权限(增删改组),还有 View 权限(只看组与成员);注册 vCenter 云账号时如果选的是用户名密码方式,那个账号需要 Administrator 权限;Fleet 内的 vCenter 还都要配同一个 IdP 用户。另外 VCF Operations 里有独立的 vCenter Linking 角色,给运维同事开权限时,给这个角色比给 Administrator 干净得多。
给 IdP 用户授完 vSphere 权限之后,登录任意一台 vCenter 的 vSphere Client,组内所有 vCenter 的清单应该都在左边。
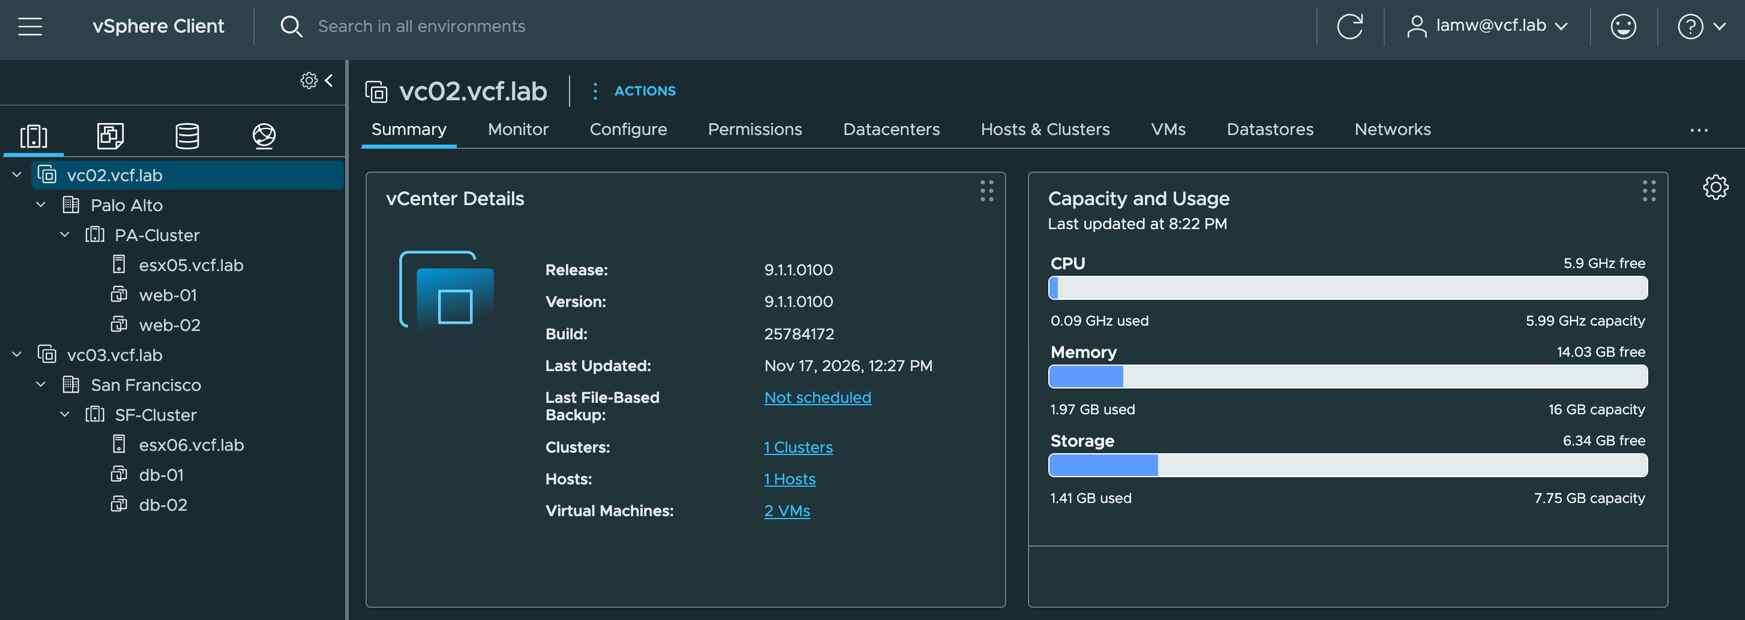
图 4:登录 vc02.vcf.lab 的 vSphere Client,左侧清单树同时列出 vc02.vcf.lab(Palo Alto / PA-Cluster,esx05.vcf.lab、web-01、web-02)与 vc03.vcf.lab(San Francisco / SF-Cluster,esx06.vcf.lab、db-01、db-02);右侧详情显示 Release/Version 9.1.1.0100、Build 25784172
图 4 是登录 vc02.vcf.lab 的画面:左侧树里 vc02 下面是 Palo Alto 数据中心与 PA-Cluster(esx05.vcf.lab、web-01、web-02),vc03 下面是 San Francisco 与 SF-Cluster(esx06.vcf.lab、db-01、db-02);右侧详情显示 Release / Version 9.1.1.0100、Build 25784172。也就是说从他登录的这一台,能直接摸到另一台 vCenter 的整个数据中心——这就是链接功能唯一要交付的东西。
这是整件事最该说清的一张表。官方文档那句「角色、Tag、全局权限的跨 vCenter 同步,在 VCF Operations 的 vCenter Linking 里不提供」,翻成对照表就是下面这样。
| 能力 | ELM(ELM ring) | vCenter Linking | 差异要注意什么 |
|---|---|---|---|
| 单点登录看多台清单 | 有,SSO 域内共享 | 有,靠统一 IdP | Linking 的身份靠外部 IdP,不再依赖 SSO 域之间关系 |
| License 同步 | ELM 子能力之一 | 不通过链接提供 | 许可集中管理走 VCF Operations 的 Licensing 页 |
| Tag 同步 | ELM 子能力之一 | 文档明确不提供 | VCF Operations 能做的是集中建 Tag 与类别、再指派或从 vCenter 导入 |
| 角色 / 全局权限同步 | 有 | 文档明确不提供 | 权限要在每台 vCenter 分别授,IdP 用户权限不跨台共享 |
| 单 API 入口 | 有 | 不等于替代 | 有脚本或工具直连某个 vCenter 端点的,要单独核对 |
| 组规模 | 受 ELM ring 结构限制 | 2 到 15 台 | 15 是硬上限,按业务线切组前先算好 |
看完这张表就能理解作者为什么把定位说成「尤其适合只用 vSphere Client 做统一清单管理的人」:如果你过去的用法就是「一个窗口切着看几台 vCenter」,那 Linking 完全够用,配置还比 ELM 简单得多;但如果你依赖 ELM 帮你把角色、权限、Tag 自动铺到所有 vCenter,那这是减法不是平替,得提前找好替代路径。
还有一层容易被误解:Linking 的定位是「清单聚合」,不是「复制 ELM」。ELM 时代身份与清单是同一套机制(SSO 域加 ring);现在被拆成两套——认证由外部 IdP 统一发身份,清单由 VCF Operations 的组把成员拉在一起。所以配置这件事也从「动 vCenter 内部结构」变成了「在 VCF Operations 里点几下」。
原文下面有两条留言,我认为比正文更有价值,因为它们把实际会遇到的边界都问出来了。
先是一位读者问:如果同一个人在两台 vCenter 上的权限不同,甚至只有其中一台的权限,登录会怎样?作者的回答是后者——认证由 IdP 处理,授权由各自的权限处理,他自己就是把权限配成不一致的,工作正常。也就是说登录不会整体失败,你只会看到自己有权限的那部分。
后一个追问:能不能把 SAML 指向 Entra 而绕过 VCF 的身份代理,这样既能用链接又不用把身份依赖压在单一站点上?他还追问了一句:VCF Operations 是不是也要指向同一个身份代理,才能在多台 vCenter 之间「翻译」登录身份?
从官方文档能读到的部分回答第二个追问:链接组要求所有成员配同一个共用的 IdP 用户集,而组是在 VCF Operations 里建、由 VCF Operations 下发成员的。这也解释了为什么 VVF 场景下要逐台把 IdP 配到每个 vCenter 上——VVF 没有 VCF SSO 那层统一身份,只能一台一台来。至于把 IdP 独立到 Entra、绕开 VCF 单站点依赖这类架构取舍,属于各家的身份规划,文档里没有现成答案;稳妥的做法是先在实验环境里用两台 vCenter 验一次登录与授权表现,再决定要不要推到生产。
以为建了组就能看到清单。没有 IdP、或者用一个只在单台有权限的本地账号登录,左侧树就只有本机那一台。原文作者专门写了这条提醒,说明不是个别现象。
以为 Tag 会跟着同步。原文收尾段落写的是 VCF 授权用户可以额外获得「vCenter Group 之间的 Tag 同步,同样在 VCF Operations 里集中管理」。但官方链接文档明确写着:ELM 提供的角色、Tag、全局权限跨 vCenter 同步能力,在基于 VCF Operations 的链接里不提供;VCF Operations 里能做的是集中建好 Tag 与类别、再指派给对象或从 vCenter 导入。按「不自动同步、集中管理」理解更稳妥——准备靠它替代 ELM 的 Tag 复制之前,请在最接近生产的两台 vCenter 上实测一次。
把 ELM 和 Linking 并存。向导直接把「不属于 ELM ring」写成入选条件,并存方案走不通。老环境升级上来的,先 break-elm 再说。
IdP 用户不出现,以为是故障。用 Keycloak 这类不支持 SCIM 的 IdP 时,用户不会自动出现在 vCenter 里,得手动发布一次,才能给它授 vSphere 权限。
把 15 台当成建议值。它是 Config Max 的硬上限。多站点多业务线时,组怎么切会直接影响后面权限与 Tag 的维护成本。
如果你的环境要从 ELM 过来,按踩坑概率排下来是这样的顺序。
先把外部 IdP 打通。所有 vCenter 指向同一个 IdP:VCF 走 SSO,VVF 逐台配;顺手把 DNS 正反向解析一起验了。
把 IdP 用户发布到每一台 vCenter,并按业务需要分别授 vSphere 权限。这一步别想着「先给一台试试」,因为权限不跨台共享。
挑两台非关键的 vCenter 做一次 break-elm,再建组,验证左侧树能看到两台。这就是作者实验室里跑完的那条路。
验证通过后再推到整批。这时候再去处理 ELM 时期留下的 Tag 与角色复制需求,把它们改成在 VCF Operations 侧集中管理。
回滚怎么做:组里配错了,配置页上有 RESET LINKING 与 DELETE 两个动作,可以重置或删组重来;而 ELM 一旦 break 掉不会自己回来,所以上面那步 break-elm 务必放在你有把握能重建的状态之后再动手。
vCenter Linking 的价值可以用一句话概括:把「多台 vCenter 的一次登录统一视图」从 vCenter 内部结构搬到 VCF Operations 里,配置从改 ring 变成点几步。代价是 ELM 那几项同步能力不再跟进,得自己安排承接方案。如果你的用法只是统一看清单,现在就换是对的;如果你依赖 Tag 与角色自动同步,那就先算清替代路径再动——这一条官方文档和原文说法有出入,以官方文档为准更安全。